이 기업의 이사회 평가 보기
"부산은행"검색 결과
이사회평가
부산은행 금융
Strength : 평가개선프로세스 Weakness : 경영성과
뉴스
금융 보안 거버넌스 점검
은행 CISO 별도 보직 정착…의사결정 관여 수준은 불투명
은행권 정보보호 책임자의 역할은 지난 10여년 동안 확대돼왔다. 대형 전산사고를 계기로 정보보호최고책임자(CISO) 지정이 의무화됐고, 은행들은 시스템 개발·운영 조직과 정보보호 조직을 분리해 별도의 책임자를 두기 시작했다. 다만 별도 보직을 뒀다고 보안 조치가 실행되는 것은 아니다. CISO가 제안한 개선안을 실제 시스템에 반영하려면 IT 조직과 사
2026-10-19 10:40 조은아 기자
더보드 인터뷰 Free
백승철 비트 변호사 "해킹 사고, 결국 기업의 관리 실패"
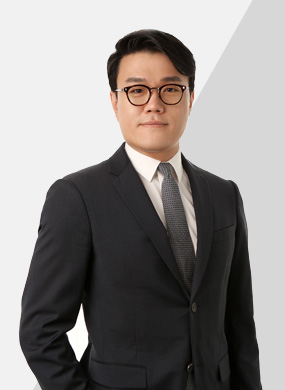
"해킹이 발생했다는 건 어딘가에 반드시 내부 관리 실패가 있었다는 뜻입니다. 조치가 완벽했는데 결과가 나올 수는 없으니까요." 백승철 법무법인 비트 파트너 변호사(사진)는 최근 더벨과 만나 잇따르는 개인정보 유출 사고를 이렇게 정리했다. 외부 해킹이냐 내부 과실이냐는 현상의 구분일 뿐 책임 판단의 출발점은 기업의 관리 실패라는 설명이
2026-10-16 10:54 안정문 기자
은행 이사회 별 위원회 제각각…정기적 교육은 진행
은행 이사회에서 정보보안 전문성을 강화할 수 있는 장치로는 이사회 내 위원회와 독립이사 교육을 꼽을 수 있다. 하지만 최근 해킹 공격을 받은 은행 6곳 가운데 공시로 이사회 구성을 비교할 수 있는 5곳에는 모두 정보보안을 전담하는 위원회가 없었다. 감사·위험관리·내부통제위원회가 보안 안건을 나눠 맡았다. 어느 위원회가 무엇을 맡는지도 은행마다 달랐다.
2026-10-16 08:12 감병근 기자
해킹 받은 은행, 이사회엔 보안 전문 이사 전무
보안은 기술 분야의 업무처럼 보이지만 투자 규모와 우선순위, 감수할 위험을 결정하는 건 결국 최고 의사결정기구인 이사회다. 이사회의 판단이 형식적 승인에 머물지 않으려면 경영진의 설명을 이해하고 시스템의 빈틈과 대응 수준을 따져 물을 전문성이 뒷받침돼야 한다. 최근 해킹 공격을 받은 은행 6곳 가운데 공시로 이사회 구성을 비교할 수 있는 5곳의 독립이
2026-10-15 15:51 조은아 기자
금융 보안 거버넌스 점검 Free
보안 관련 이사회 보고 늘었지만 실질 감독은 물음표
금융권의 보안 위험이 심각한 수준으로 커졌다. 빠른 디지털 전환으로 공격 지점은 넓어졌지만 보안은 오랫동안 전산이나 정보보호 조직이 다루는 실무 영역에 머물렀다. 이런 상황에서 최근 벌어진 해킹 공격은 보안을 이사회 테이블로 끌어올렸다. 이사회도 움직이기 시작했다. 금융지주에서는 AI 공격과 방어 투자를 묻는 질문이 나왔고 은행의 보안 보고도 지난해
2026-10-14 15:19 조은아 기자
거버넌스